
Membaca lini masa keamanan akun
Lihat yang dilakukan sebuah akun dan yang dilakukan terhadapnya, dari mana dan dalam sesi apa, lalu buat laporan pembobolan.
Saat sebuah akun mungkin disalahgunakan, lini masa keamanannya mengumpulkan semuanya di satu tempat. Buka akunnya di Pengguna lalu pilih Lini masa keamanan (admin keamanan dan auditor).
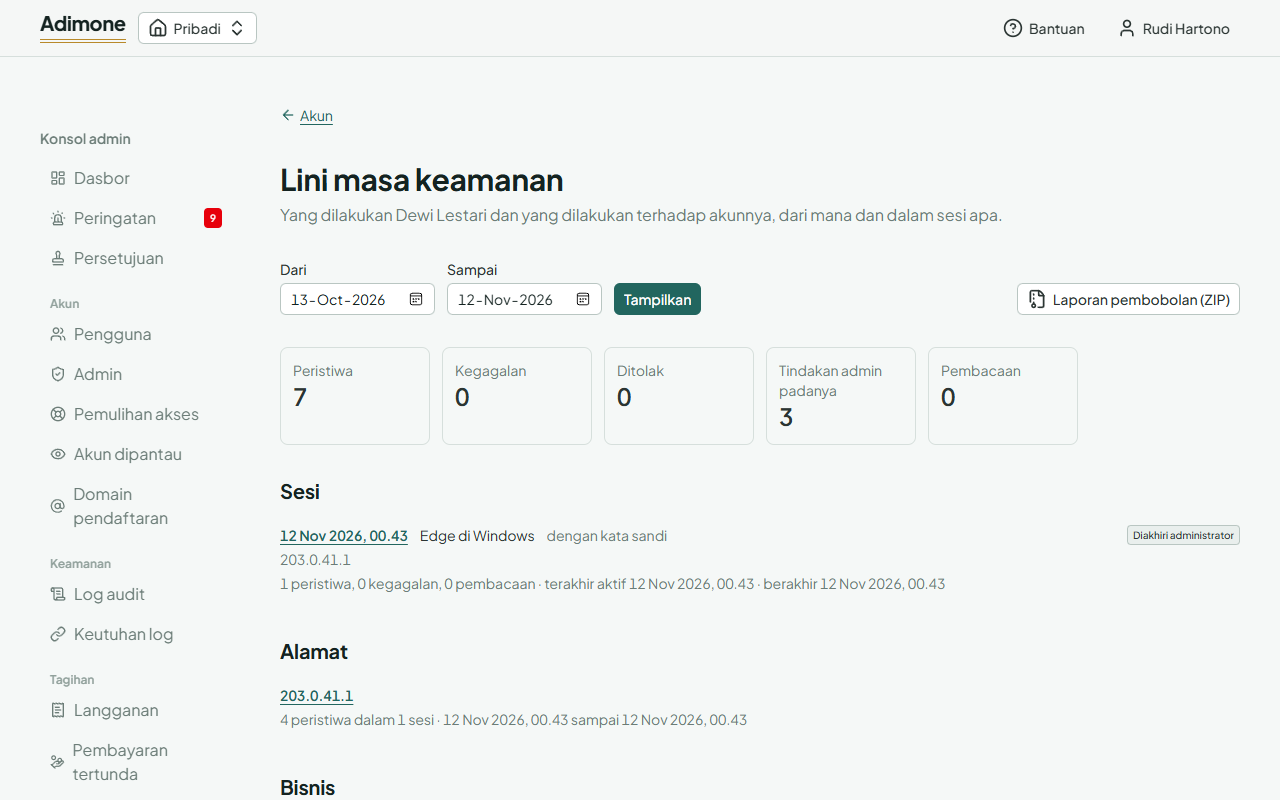
Pilih rentang hari dengan Dari dan Sampai lalu pilih Tampilkan; lini masa mencakup 30 hari terakhir kecuali Anda memilih lain, dan paling lama setahun. Isinya:
- jumlah: peristiwa, kegagalan, permintaan yang ditolak, tindakan administrator pada akun, dan pembacaan;
- Peringatan akun pada hari-hari itu;
- Sesi-nya: kapan dan bagaimana setiap sesi dimulai, dengan peramban apa dan dari mana, bagaimana berakhirnya (keluar, kedaluwarsa, diakhiri penggantian kata sandi atau administrator), dan apa yang terjadi di dalamnya;
- Alamat yang dipakainya atau yang mencoba masuk ke akunnya, beserta tempatnya jika server punya basis data alamat;
- Bisnis tempat akun bekerja, menurut ID (Anda melihat bahwa ia bekerja di sana, bukan apa yang ia lakukan pada pembukuan);
- Pembacaan per hari, dengan jam tersibuknya: lonjakan tiba-tiba bisa berarti seseorang sedang mengumpulkan data;
- peristiwanya sendiri.
Jika rentang berisi terlalu banyak peristiwa, lini masa memberitahukannya; persempit rentang hari untuk melihat semuanya.
Menelusuri sesi atau alamat
Pilih sebuah sesi untuk melihat alamat, bisnis, dan pembacaannya, lalu Peristiwanya untuk menampilkannya di log audit. Pilih sebuah alamat untuk melihat semua akun yang memakainya, atau yang menjadi sasaran upaya masuk gagal darinya, pada hari-hari yang sama. Alamat yang dipakai banyak akun, atau yang hanya gagal, patut diperiksa lebih jauh.
Membuat laporan pembobolan
Laporan pembobolan (ZIP) mengunduh rentang hari lini masa sebagai berkas yang bisa diserahkan ke petugas pelindungan data atau disimpan bersama catatan insiden: peristiwa, sesi, alamat, bisnis, dan pembacaan sebagai berkas CSV, ditambah manifes berisi checksum setiap berkas dan keadaan log audit saat itu, sehingga laporan bisa dibuktikan lengkap dan tidak diubah. Anda diminta konfirmasi dengan passkey, dan pembuatannya dicatat.