
Mencari dan memeriksa log audit
Cari siapa melakukan apa dan dari mana, ekspor peristiwanya, dan pastikan log tidak diubah.
Setiap aktivitas masuk, perubahan, dan tindakan administrator di server Adimone ditulis ke log audit. Admin keamanan dan auditor membacanya di Log audit pada konsol admin.
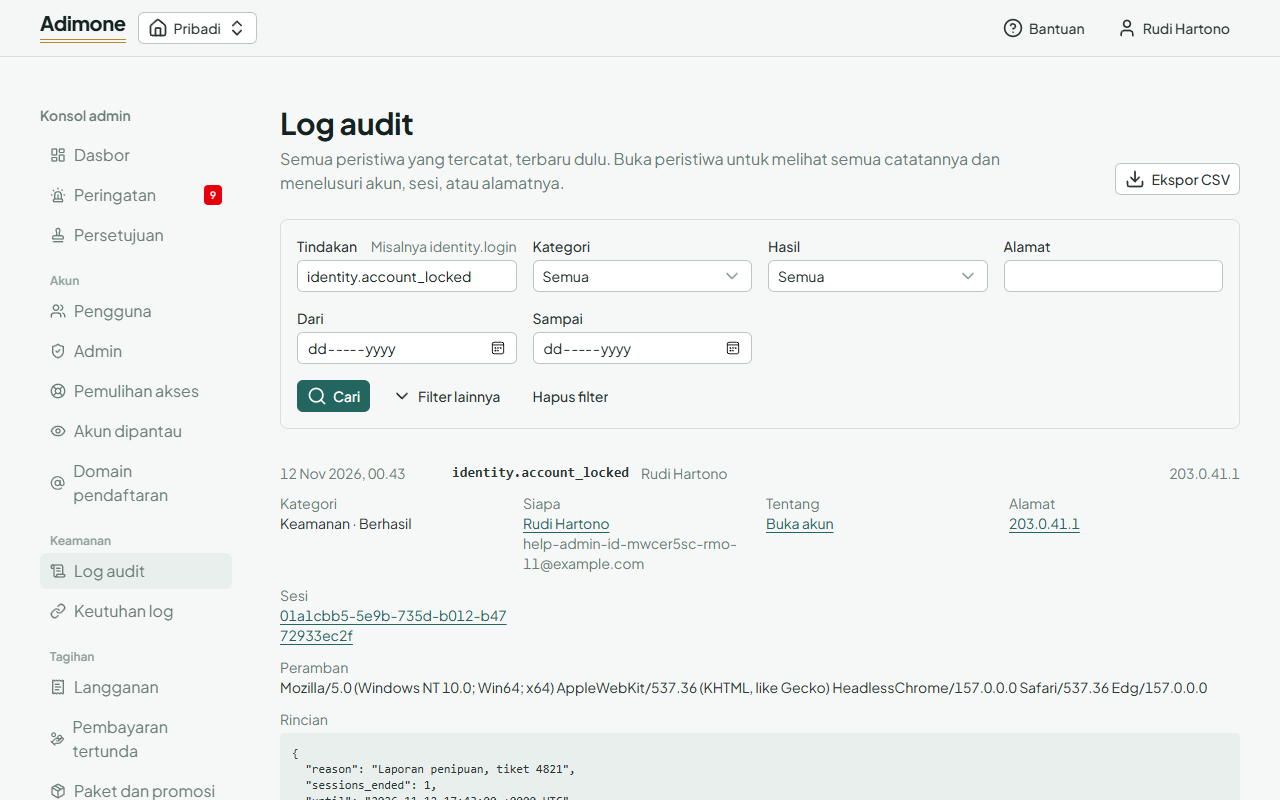
Mencari
Isi yang Anda ketahui lalu pilih Cari: Tindakan (misalnya identity.login), Kategori, Hasil, Alamat, dan rentang harinya. Filter lainnya menambahkan akun, siapa yang bertindak, tentang siapa, sesi, catatan, dan rantai; tautan dari halaman lain (peristiwa sebuah akun, peristiwa sebuah sesi) mengisinya untuk Anda. Hapus filter memulai dari awal.
Pilih sebuah peristiwa untuk membukanya. Peristiwa menampilkan siapa yang bertindak, tentang siapa, dari alamat, sesi, dan peramban mana, apa yang dicatat, serta letaknya di log (rantai, nomor, dan hash-nya). Alamat dan sesi adalah tautan ke semua hal lain yang dilakukan darinya. Tautan ke peristiwa ini memberikan alamat untuk dibagikan ke rekan.
Mengekspor
Ekspor CSV mengunduh peristiwa yang cocok dengan pencarian (paling banyak 10.000; persempit pencarian jika lebih), lengkap dengan rantai dan hash-nya sehingga salinannya bisa diperiksa kemudian. Anda diminta konfirmasi dengan passkey, dan ekspornya sendiri dicatat.
Memeriksa log
Setiap peristiwa di-hash bersama peristiwa sebelumnya, sehingga mengubah atau menghapus peristiwa memutus rantainya. Pemeriksaan semua rantai berjalan setiap malam. Untuk menjalankannya sekarang, buka Keutuhan log, kosongkan Rantai (atau isi salah satunya), lalu pilih Periksa sekarang; hasilnya muncul di daftar dalam satu menit.
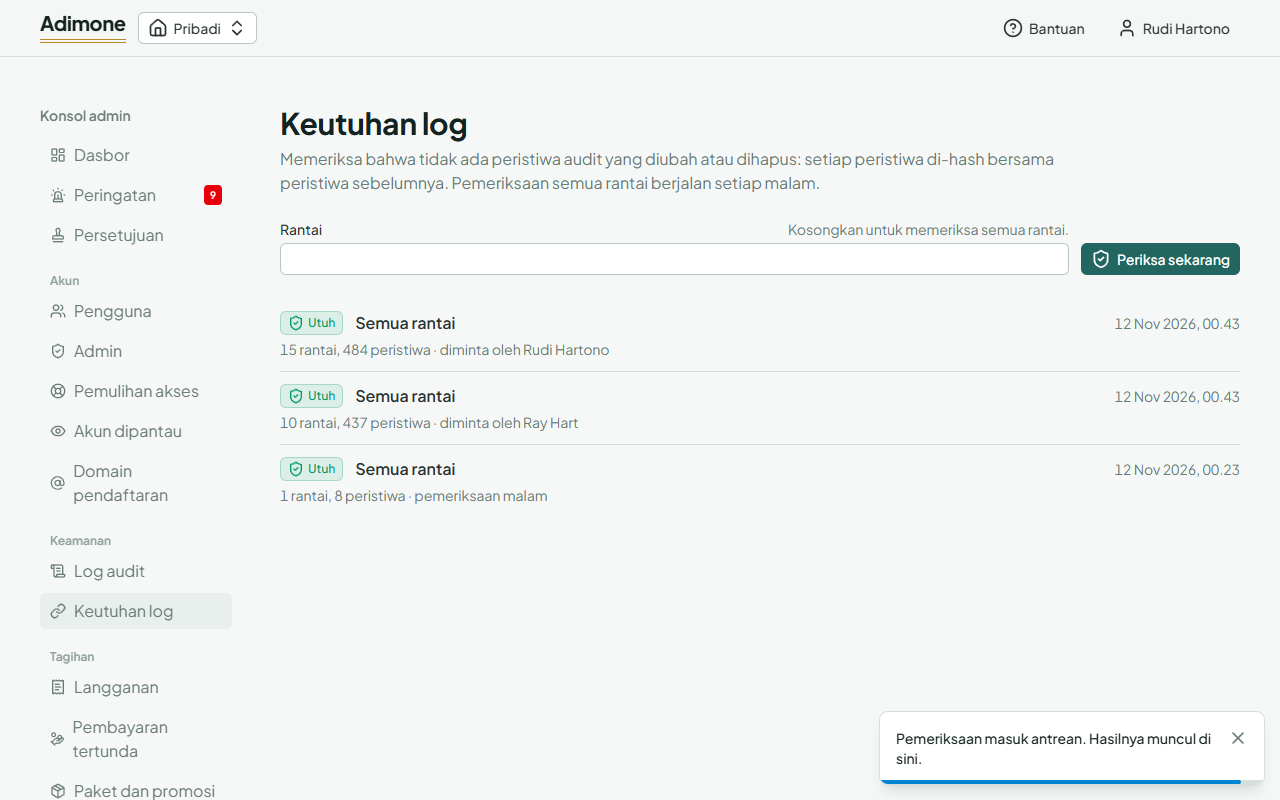
Utuh berarti setiap peristiwa masih seperti saat ditulis. Rusak menyebut rantai yang gagal: tangani sebagai insiden, karena seseorang yang punya akses ke basis data mungkin telah mengubah log. Rantai yang rusak juga memunculkan peringatan kritis.